Audyt Techniczny i Audyt Bezpieczeństwa IT
W skrócie: Audyt IT w TechArte to audyt techniczny (sprzęt, sieć, oprogramowanie i licencje, kopie zapasowe, dokumentacja) oraz audyt bezpieczeństwa (hasła i dostępy, aktualizacje, firewall i segmentacja sieci, odporność na phishing, plan reakcji na incydent). Efektem jest raport z priorytetyzowanymi rekomendacjami; zakres i wycenę ustalamy po rozmowie o wielkości firmy i problemach: 662 688 411.
Na początek możesz zrobić szybką kontrolę online. Sprawdź bezpłatnie bezpieczeństwo swojej domeny i poczty e-mail — wynik w kilkanaście sekund.
Zanim zainwestujesz w nowy sprzęt, oprogramowanie czy outsourcing IT, warto dokładnie wiedzieć, gdzie dziś stoi infrastruktura Twojej firmy. Audyt kończymy raportem z konkretnymi, priorytetyzowanymi rekomendacjami — nie ogólnikową listą „warto by było”.
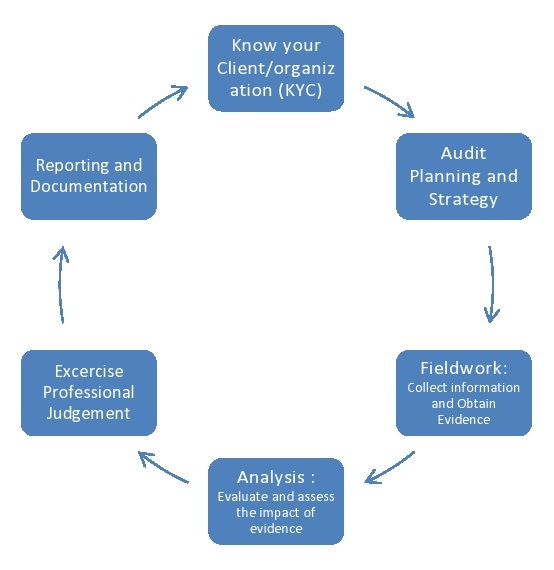
Audyt techniczny — co obejmuje
- Sprzęt — wiek, stan i wydajność komputerów, serwerów i urządzeń peryferyjnych względem realnych potrzeb firmy.
- Sieć — topologia, sprzęt sieciowy, przepustowość i punkty, w których sieć spowalnia pracę.
- Oprogramowanie i licencje — co jest zainstalowane, czy licencje są aktualne i legalne, gdzie są zbędne duplikaty.
- Kopie zapasowe — czy istnieją, jak często się wykonują i czy ktokolwiek sprawdzał, że faktycznie da się z nich odtworzyć dane.
- Dokumentacja infrastruktury — czy w razie awarii lub zmiany osoby odpowiedzialnej za IT ktoś inny odnajdzie się w konfiguracji.
Audyt bezpieczeństwa — co obejmuje
- Polityka haseł i dostępów — czy hasła są unikalne i wystarczająco silne, kto ma dostęp do czego i czy to nadal ma sens.
- Aktualizacje — systemy operacyjne i oprogramowanie pod kątem znanych, niezałatanych luk.
- Zabezpieczenia sieci — konfiguracja firewalla, segmentacja sieci firmowej i gościnnej.
- Odporność na phishing i socjotechnikę — czy pracownicy wiedzą, jak rozpoznać podejrzaną wiadomość.
- Plan reakcji na incydent — co się dzieje w pierwszej godzinie po wykryciu włamania lub infekcji.
Co dostajesz na koniec
Raport z listą znalezisk podzieloną na priorytety — co wymaga natychmiastowej reakcji, a co może poczekać do najbliższego budżetu. Na życzenie pomagamy też wdrożyć rekomendacje, np. w ramach stałego outsourcingu IT lub jako pojedyncze konsultacje techniczne.
Element, który regularnie wychodzi w audytach bezpieczeństwa jako pierwszy do poprawy, to hasła — zobacz nasze wdrożenie menedżera haseł dla firm.
Jeśli reprezentujesz urząd, szkołę, spółkę komunalną lub inną jednostkę publiczną, sprawdź naszą ofertę obsługi IT jednostek publicznych — zgodność z NIS2 i RODO.
Audyt IT — najczęstsze pytania
Co obejmuje audyt techniczny IT?
Sprzęt (wiek, stan, wydajność), sieć (topologia, sprzęt, przepustowość), oprogramowanie i licencje, kopie zapasowe (czy da się z nich realnie odtworzyć dane) oraz dokumentację infrastruktury.
Co obejmuje audyt bezpieczeństwa IT?
Politykę haseł i dostępów, aktualizacje systemów i oprogramowania pod kątem znanych luk, zabezpieczenia sieci (firewall, segmentacja sieci firmowej i gościnnej), odporność pracowników na phishing i socjotechnikę oraz plan reakcji na incydent.
Co dostanę po audycie?
Raport z listą znalezisk podzieloną na priorytety — co wymaga natychmiastowej reakcji, a co może poczekać do najbliższego budżetu. Na życzenie pomagamy wdrożyć rekomendacje, np. w ramach stałego outsourcingu IT lub konsultacji technicznych.
Ile kosztuje audyt IT?
Zakres i wycenę proponujemy indywidualnie, po opisaniu wielkości firmy i tego, co Cię niepokoi (wydajność, bezpieczeństwo, oba). Przy podpisaniu umowy abonamentowej na pomoc zdalną pierwszy miesiąc obejmuje godzinę bezpłatnego, przekrojowego audytu sprzętu i oprogramowania.
Dla kogo jest audyt IT?
Dla firm, które przed zakupem sprzętu, oprogramowania lub outsourcingu chcą wiedzieć, gdzie stoi ich infrastruktura. Jednostki publiczne odsyłamy do oferty obsługi IT zgodnej z NIS2 i RODO.
Umów audyt
Opisz w formularzu wielkość firmy i to, co najbardziej Cię niepokoi (wydajność, bezpieczeństwo, oba) — zaproponujemy zakres i wycenę audytu.